 Firefly
[教程][组网]看看我的异地组网方案
前言
异地组网有很多方案,有openvpn,tailscale,还有向日葵,WireGuard,太多太多了,咱不讨论孰优孰劣,适合自己的就好。
教程不算特别详细,所以实际操作需要有一定的linux基础知识,比如防火墙怎么开,端口如何选择,uuid怎么生成,怎么查看自己有没有公网ip之类简单的问题,不太熟悉的可以在这两个网站自行查询。
https://www.google.com/
https://chatgpt.com/
主要特点:
1.不用额外装软件,你平时用什么看油管,现在就用什么来组网。
2.不用记ip地址,比如你平时在家访问nas用的是192.168.2.2,那外出的时候也是访问同一个ip地址,不用额外设置,也不用记那么多地址。
3.分流灵活,无感组网+上网,没有哪个正经软件的分流体验比得上openclash/singbox的。
缺点:wol网络唤醒的数据包是不支持代理转发的,想远程开机还得在当地找台设备安装一个wol软件。
废话不多说,准备工具
组网大概需要以下几个东西
- linux系统的小主机一台(软路由也行),用来装服务端软件(我用的xray服务端)
- 域名1个
- ddns+ipv6 或 frp+云服务器,冷知识:域名是可以双栈的,也就是说一个域名可以同时绑定1个ipv4地址和1个ipv6地址。
- 客户端软件(小火箭,openclash,v2rayng都行,反正有啥用啥)
服务端搭建
服务端就是被访问的机器,比如人在外面逛街,突然想看家里的nas里下载好的电影,要远程公司的电脑处理工作,要远程帮老家的父母改一下wifi密码,那服务端就建议是买3台三四百元小主机 分别丢在这3个地方24小时开机,当然,有软路由就不需要再单独买小主机了。
服务端有2种情况
1.linux服务端
标准的linux系统可以直接用官方脚本装xray服务端。
一键安装命令
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install -u root装好之后找到配置文件 /usr/local/etc/xray/config.json ,替换成这个配置文件(自行修改uuid)。
点此下载文件(自行改后缀)
启动服务端:systemctl restart xray
开机自启:systemctl enable xray
至此服务端就算搭建完成了,也就一两分钟的事。
2. openwrt服务端
可以直接用passwall插件,前面的基本设置/规则列表那些全是客户端的,不用管,直接点击”服务端-添加”。
我在软路由上用的vless+tls+vision,没用reality,具体参数比如协议和uuid这些就不多介绍了,跟平时用面板没什么区别。
- ssl证书可以随便找一个,过期的,自签的,找邻居妹子借的,网上随便下载的都行,xxx.crt是证书文件,xx.key就是配套的私钥,都放到/opt/ssl文件夹里。
- 接口名字随便写,不要用中文就行,我写的utun。
- 注意: 必须勾选”接受局域网访问”
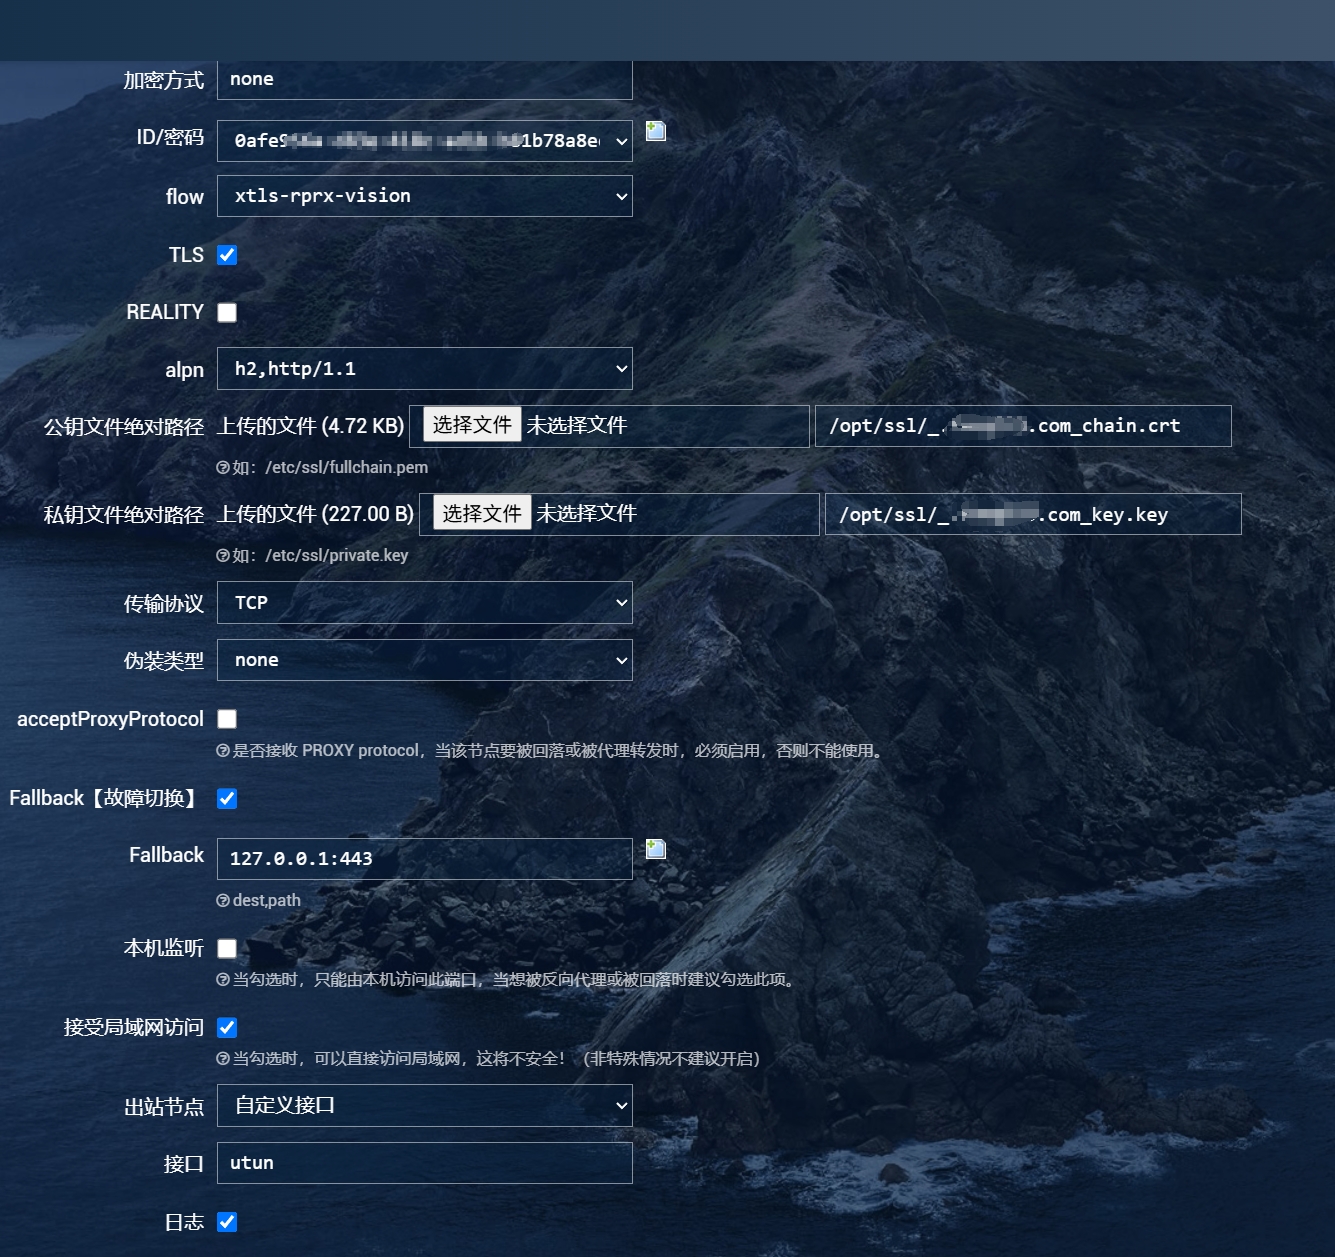
images
保存之后在网络-防火墙-常规设置,将入站数据改为接受(路由器本身作为服务端的话,转发可以拒绝,其他防火墙设置不需要全抄我的),点一下保存并应用,服务端就算搭建完成了。
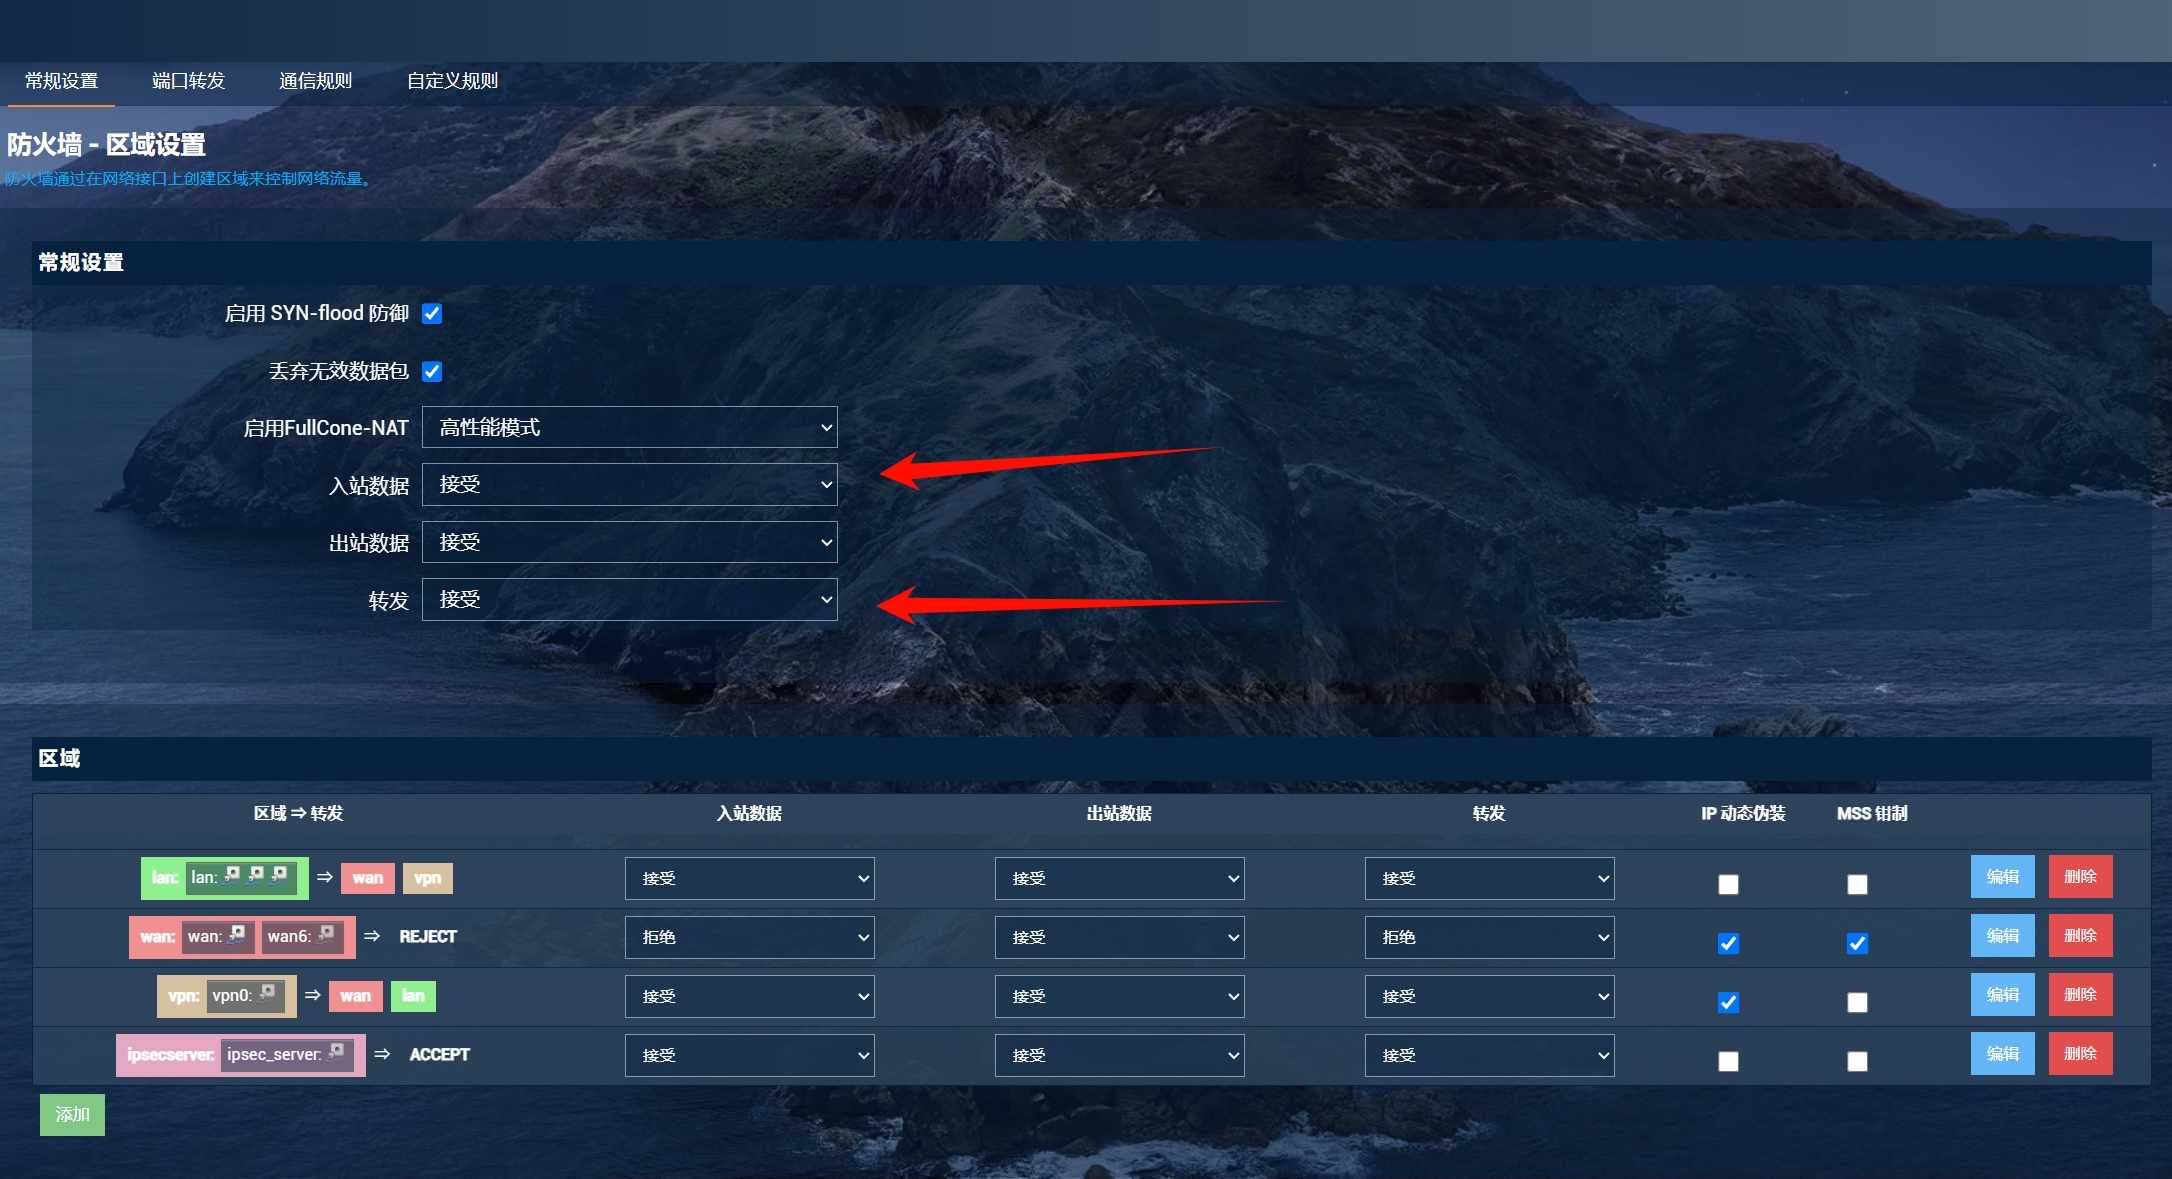
设置公网访问
网络连接方面也有2种情况
1.有公网ip,不管是ipv4还是ipv6都行。
有公网IP自然就是做ddns啦(动态域名解析)。
ddns脚本在网上一抓一大把,我用的是这个脚本,主要是它ipv6的解析比较稳定,github上有使用说明,大家也可以用其他的。
https://github.com/NewFuture/DDNS
2.无公网ip,那就需要内网穿透。
内网穿透又分为服务器转发和p2p,但是我家的宽带做不了p2p穿透,只能用frp了。
frp使用方法不复杂,我单独写了一个简单的教程,可以参考一下。
frp使用教程
也可以ddns和frp一起上,ddns解析ipv6,再手动把ipv4解析到frp那台小鸡上,正常的电脑都是默认ipv6优先的,而且大多数客户端软件都支持故障转移,直接用故障转移也是可以的。
客户端连接
没错,客户端就是大家平时用的那种,小火箭,v2ray,openclash,都是可以的。
1.openclash
假如是手搓的配置文件,则需要修改一下
proxies:是节点配置信息,在它里面加上你的回家节点
- {name: "北京老家", type: vless, server: www.ggggg.com, servername: www.icloud.com, port: 12345, uuid: b13cd17a-32bc-4d98-bc80-29557c7df2ab, network: tcp, tls: true, udp: true, flow: xtls-rprx-vision, skip-cert-verify: true, client-fingerprint: chrome}proxy-groups:是节点分组,在这里新增几个分组,用于异地组网。
每个分组的书写格式都是这样的
- name: ② 异地组网 type: select proxies: - "北京老家" - "🎯 全球直连"rules:是分流规则,在它里面找到局域网直连的那几行,删掉。
这里科普一下,互联网行业有个惯例,就是192.168.1.1/16,10.0.0.0/8,172.16.0.0/12 等ip会被认为是内网ip,默认走交换机,不需要路由,所以我们需要在规则里删掉它。
参考资料:搜索rfc1918
比如我的几个局域网是10.10.10.1/24,10.10.11.1/24,10.10.16.1/24所以我需要删除10.0.0.0/8这一行。
如果你的局域网是192.168.2.1/24,那就需要删除192.168.1.1/16这一行。
删除完之后加上你自己的规则,就变成这样了:
rules: - IP-CIDR,10.10.10.1/24,① 异地组网 - IP-CIDR,10.10.11.1/24,② 异地组网 - IP-CIDR,10.10.16.1/24,③ 异地组网注意:不同地点之间,必须用不同网段,如果你3个地方都是统一用的192.168.1.1/24,那同一内网的流量直接用mac地址通讯了,根本不需要ip地址,也就没法组网了。
到这里配置文件也就准备完成了,这是完整的配置文件
config.yaml
别着急,光有配置文件还不能组网,还需要找到 openclash-插件设置-流量控制-本地ipv4绕过地址,根据实际所用网段删掉10.0.0.0/8,192.168.2.1/24这几行,否则流量根本不经过clash内核,辛辛苦苦写的分流规则就派不上用场了。
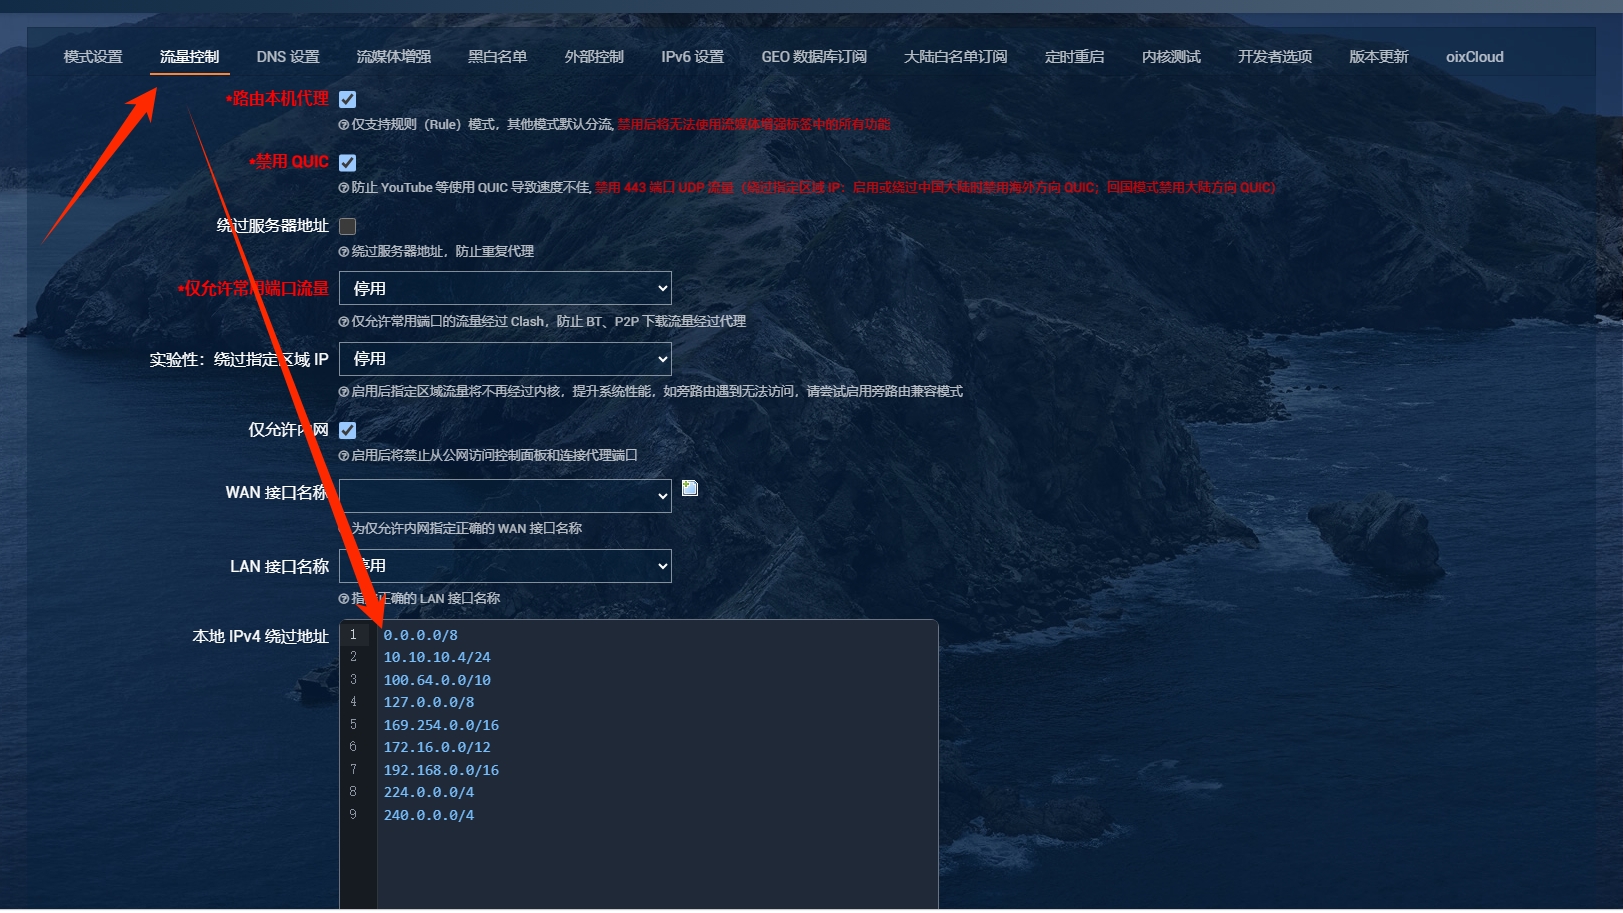
如果是用的机场订阅,那不能直接在软件里填订阅地址,也是要用这个配置文件,在
proxy-providers:这一行下面加上你的订阅链接,然后再新增一个分组引用它的path(路径),然后在其他分组里将这个分组名字当作一个节点名字写进去就可以了。我发的配置文件里写好了模板,自行替换订阅链接然后取消注释就可以用了。2.小火箭(ios的同类软件用法接近)
配置文件是一样的,先导入配置,就会出现在”本地文件”里面了,点一下,编辑配置-通用,往下拉会有一个”跳过代理”,删掉10.0.0.0/8,192.168.2.1/24这几行(根据实际情况)。
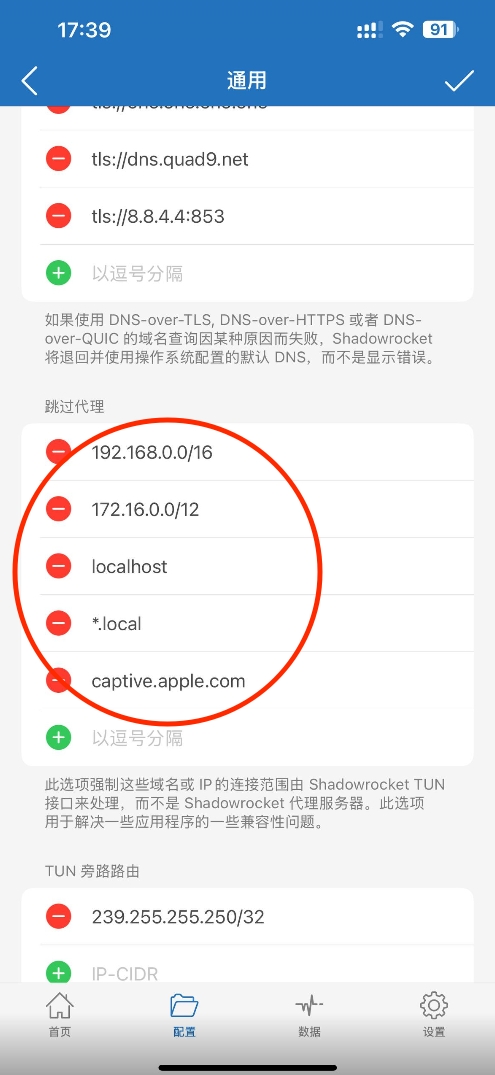
3.安卓v2rayng
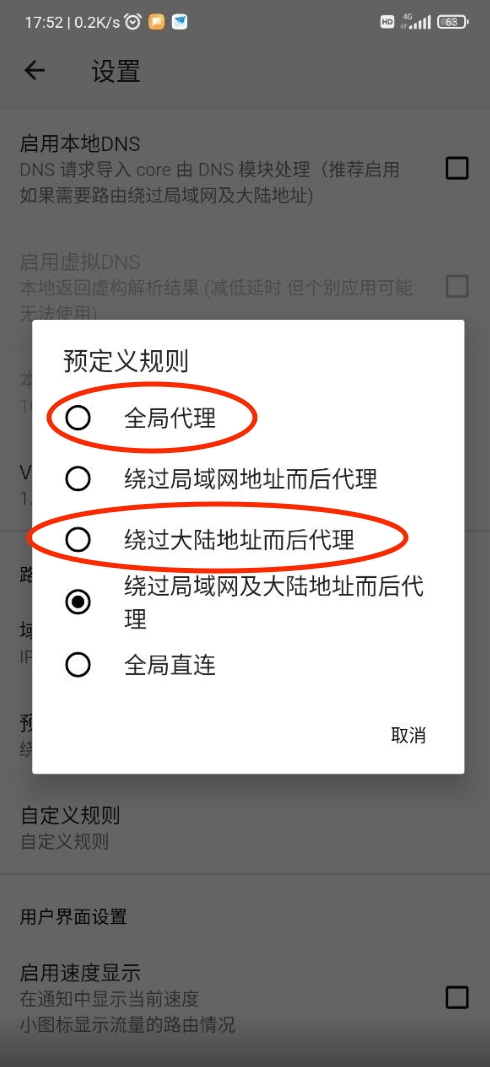
安卓手机v2rayng分流比较麻烦,我这里直接不用配置文件,手动输入节点,然后找到设置-预定义规则- 不要选”绕过局域网” ,喜欢全局还是绕过大陆都可以,只是这样就不能同时组网多个地方了,除非做详细分流(俺也不会)。
4.linux客户端
linux系统可以用这个项目
https://github.com/juewuy/ShellCrash
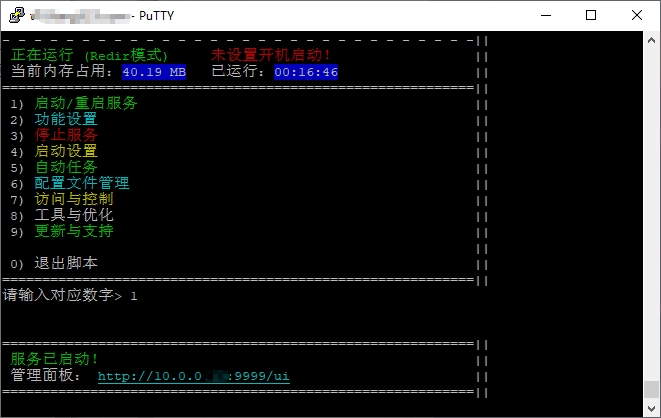
这就是个内核管理脚本,和直接跑内核差不多,安装完之后执行命令crash就可以进入功能界面。
1.按顺序选择 6-a-2-a上传配置文件,然后返回主界面
2.选择 6-1-e “直接使用此文件作为配置文件(不使用本地生成)”
3.选择 9-4 安装Dashboard面板,启动就可以用了。
如果启动成功,提示了 管理面板: http://10.10.10.1:9999/ui ,但是打不开管理面板地址,那可能是默认仅允许本机访问,用nginx反代一下就可以访问了。
面板密码在你上传的配置文件里的secret:这一行可以找到。
到这里,组网完成,哪怕是出差/旅游,都可以随时看家里的小电影,随时往公司的电脑里塞垃圾文件了…